Zum Hauptinhalt springen

Sichere Websites entstehen gemeinsam – Vorsorge statt Nachsorge

18 Nov., 2026
Neue Komplexität

IT-Sicherheit war nie einfach. Aber sie war überschaubar. Du hast ein sicheres Passwort gewählt, vielleicht eine Firewall eingerichtet und gehofft, dass dich niemand gezielt angreift. Diese Zeit ist vorbei.

Was sich verändert hat, ist nicht die Absicht der Angreifer – die gab es immer. Was sich verändert hat, ist die Skalierung. Automatisierte Bots durchsuchen das Netz rund um die Uhr nach Schwachstellen. Sie erkennen Versionsnummern, gleichen sie mit bekannten Sicherheitslücken ab und priorisieren Angriffsziele nach Erfolgswahrscheinlichkeit. Ohne menschliches Zutun. Auf Millionen Zielen gleichzeitig.

Das bedeutet: Sicherheitslücken, die früher Wochen brauchten, um ausgenutzt zu werden, werden heute oft innerhalb von Stunden nach Bekanntwerden angegriffen. Manchmal schon davor.

Das klingt groß. Ist es auch. Und trotzdem ist es handhabbar – wenn man versteht, wo die eigene Verantwortung beginnt und wo sie endet.

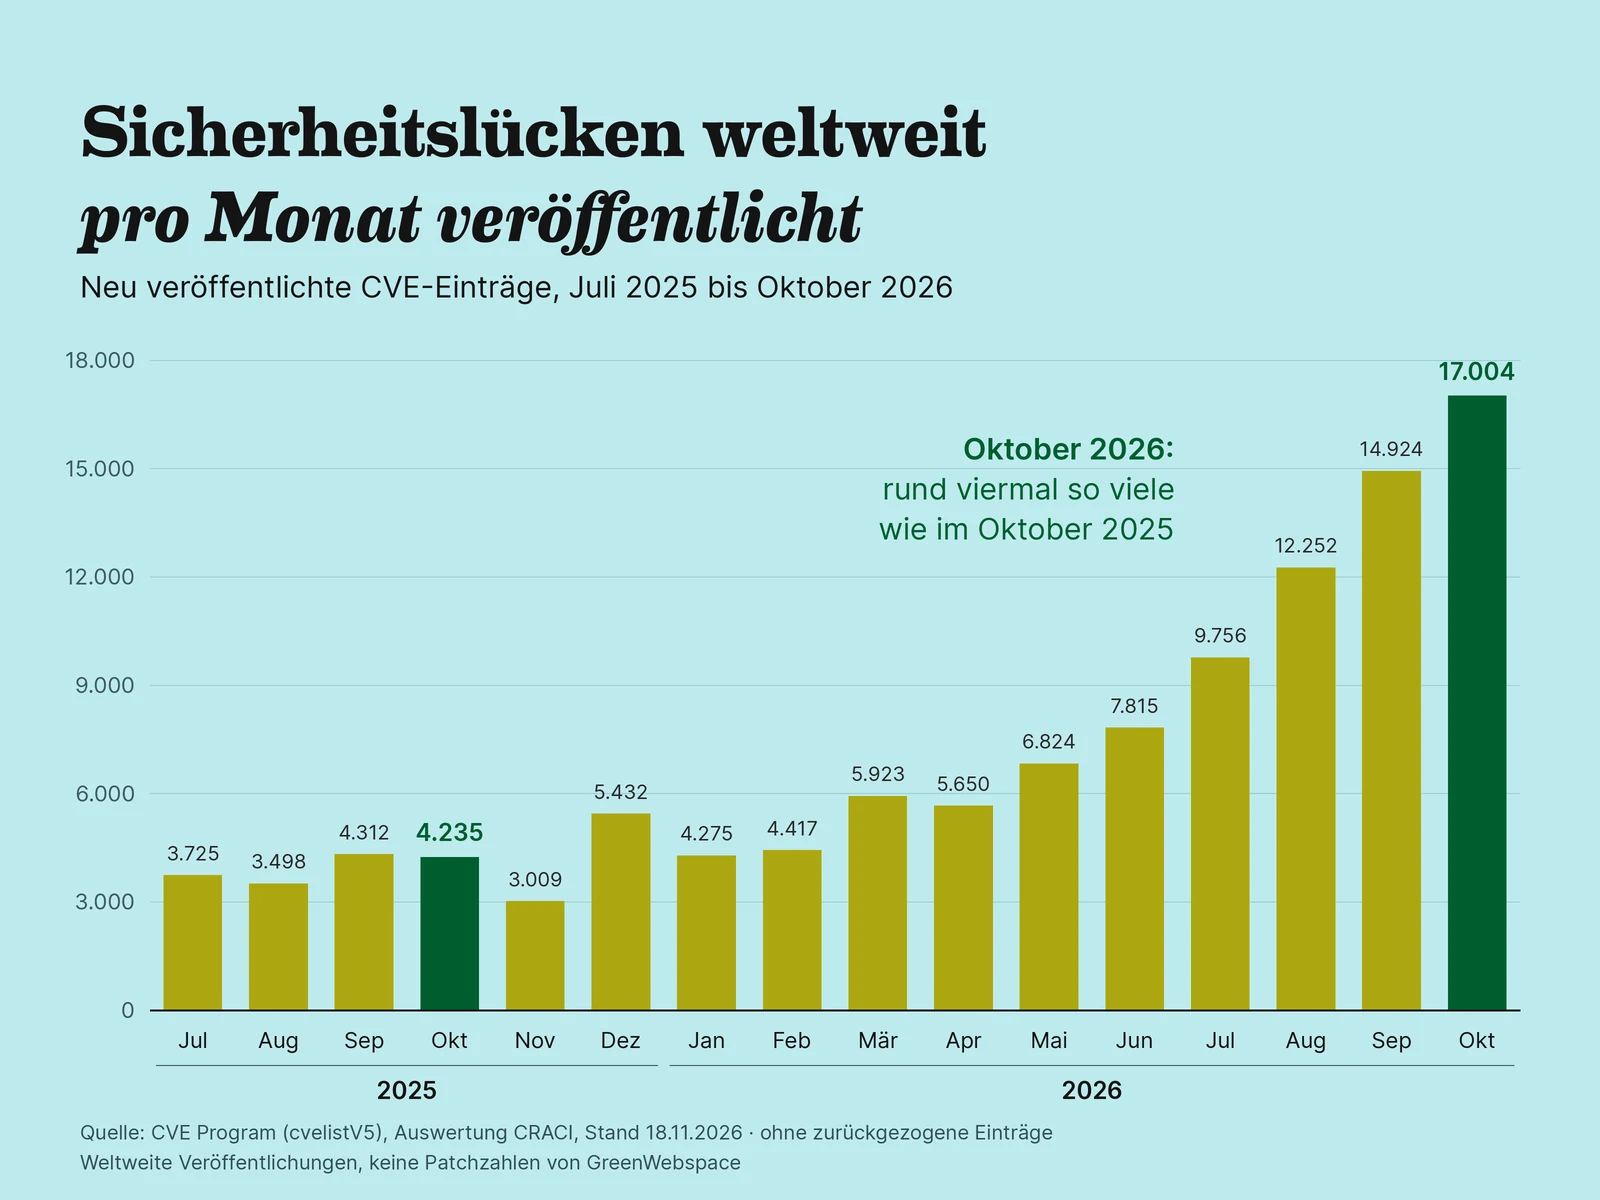
Es sind fordernde Zeiten – auch für uns als Hoster. Allein im Oktober 2026 wurden weltweit rund viermal so viele Sicherheitslücken offiziell gemeldet wie ein Jahr zuvor – und das sind nur die bekannten.

Gerade beim letzten PHP-Issue haben uns viele Kund*innen geschrieben. Danke, dass du deine Sorgen mit uns teilst – das zeigt uns, wie wichtig dir die Sicherheit deiner Website ist.

In diesem Atemzug haben wir eine Bitte: Wenn es eine Sicherheitslücke bis z. B. in den ORF oder auf heute.at geschafft hat, arbeiten wir mit großer Wahrscheinlichkeit bereits längst an der Lösung. Bevor du uns schreibst, frag dich kurz: Ist dir eine persönliche Antwort wichtiger – oder dass wir unsere Zeit in diesem Moment dafür nutzen, die Server für alle unsere Kund*innen auf Zack zu halten?

SO INFORMIEREN WIR DICH IM REGELFALL:

  • Client Area / Generelle Störungen
  • Ticket / Betrofffene Produktgruppen oder individuelle Nachrichten
Säulendiagramm: Weltweit gemeldete, veröffentlichte CVE-Sicherheitslücken pro Monat von Juli 2025 bis Oktober 2026. Rund 3.000 bis 5.400 pro Monat im Jahr 2025, Anstieg ab Mitte 2026 auf 17.004 im Oktober 2026.

Zwei konkrete Lücken

April: cPanel

Ende April 2026 wurde eine kritische Sicherheitslücke in cPanel und WHM bekannt – der Verwaltungssoftware hinter Millionen Websites weltweit, auch bei Greenwebspace. Die Lücke mit der Kennung CVE-2026-41940 ermöglichte es Angreifern, den Login zu umgehen und vollen Zugriff auf betroffene Server zu erlangen. Kein Passwort nötig. Kein Umweg.

Wir haben unsere Server unmittelbar nach Bekanntwerden gepatcht. Heute wissen wir mehr: Die Lücke wurde vermutlich schon seit 23. Februar 2026 ausgenutzt, also Monate bevor es einen Patch gab. Ein Patch schließt die Tür. Ob vorher jemand drin war, sagt er nicht. Deshalb haben wir unsere Server zusätzlich mit Prüfskripte von cPanel auf Spuren von Angriffen untersucht. Und es gab Angriffe. Doch bereits Imunify konnte erfolgreich den Großteil abwehren. Unsere forensische Untersuchung gab dann nach vielen Stunden Grünes Licht. 

Und es blieb nicht bei einer Lücke. Zehn Tage später kündigte cPanel ein zweites Notfall-Update mit drei weiteren Schwachstellen an. Zeitgleich wurde mit „Copy Fail“ eine Lücke im Linux-Kernel bekannt, die praktisch jede gängige Distribution seit 2017 betrifft. Einzeln sind solche Lücken gefährlich. In Kombination werden sie zur Kette. 

Oktober: PHP

Und heute, während wir diesen Text schreiben, der nächste Fall. Unter dem Namen „PHP2Shell“ sind zwei kritische Sicherheitslücken in PHP bekannt geworden, beide mit 9,2 von 10 Punkten bewertet. Details sind am 20. Oktober online durchgesickert – vor der koordinierten Veröffentlichung und bevor es Patches gab. In Deutschland haben Kliniken und Behörden ihre Websites daraufhin vorsorglich vom Netz genommen. PHP2Shell: Kritische Sicherheitslücken gefährden Webseiten und Onlineshops – DSIN +2

Das Besondere: Die Lücke steckt in PHP selbst, nicht in WordPress, nicht in deinem Theme, nicht in deinen Plugins. Hier hilft kein Update auf deiner Seite. Hier zählt, was auf dem Server passiert.

Dauerbrenner WordPress

Davon unabhängig – und das ist wichtig, weil es oft verwechselt wird – ist WordPress das meistangegriffene CMS der Welt. Nicht wegen einer einzelnen Lücke, sondern weil Millionen Installationen mit veralteten Versionen, ungepatchten Plugins und schwachen Passwörtern laufen. Automatisierte Bots suchen nicht nach dir, sondern nach dem, was offen ist. Und veraltete Software ist offen.

Und genau hier greifen die Lücken ineinander. Wer nur den Kernel patcht, wird über cPanel übernommen. Wer nur cPanel absichert, über ein verwundbares WordPress-Plugin. Sicherheit ist kein einzelnes Schloss. Es sind viele Türen.
WordPress- und CMS-Updates – Aktualisieren als wichtige Schutzmaßnahme gegen Sicherheitslücken

Handlung mit Wirkung

Keine IT-Kenntnisse nötig. Nur Regelmässigkeit.

Backup kennen und testen

Tägliche Backups sind bei uns Standard. Verstehen, wie man sie nutzt, ist dein Teil – im Ernstfall zählt jede Minute. Und eine eigene Kopie außerhalb deines Hostings schadet nie. Bei der Angriffswelle auf cPanel tauchten auf manchen Websites Nachrichten auf, die behaupteten, die Dateien seien verschlüsselt worden. Wer dann ein funktionierendes Backup hat, verliert Zeit. Wer keines hat, verliert mehr.

Automatische Updates einschalten

WordPress, Plugins, Themes – direkt in cPanel einstellbar. Einmal eingerichtet, läuft es von selbst.
WordPress und CMS aktuell halten – Hand klickt auf gelben Update-Button

Rollen sinnvoll vergeben

Nicht jede Person, die an deiner Website mitarbeitet, braucht Administratorrechte. Wer nur Beiträge schreibt, kommt mit der Rolle „Autor*in“ oder „Redakteur*in“ aus. Je weniger Accounts alles dürfen, desto weniger richtet ein gekaperter Login an – ein übernommener Admin-Account hat sofort Zugriff auf Plugins, Themes und alle Inhalte.

Ungenutzte Plugins löschen

Auch deaktivierte Plugins sind eine Angriffsfläche. Was nicht gebraucht wird, gehört weg.
Zwei-Faktor-Authentifizierung

Ein starkes Passwort ist gut, schützt aber nicht gegen alle Angriffswege. Automatisierte Login-Angriffe probieren Tausende Kombinationen pro Minute – mit gestohlenen oder erratenen Passwörtern. 2FA macht genau das wirkungslos. Gegen eine Lücke, die den Login ganz umgeht, hilft auch 2FA nicht. Gegen alles andere schon. Für cPanel, für die Client Area, für Nextcloud: einmal eingerichtet, dauerhaft wirksam.

Zugänge regelmäßig prüfen

Schau dir ab und zu an, wer in deinem WordPress einen Account hat. Ehemalige Mitarbeiter*innen, Agenturen oder Testzugänge gehören gelöscht. Wird ein ungenutzter Login missbraucht, fällt das niemandem auf – und Bots probieren sie genauso durch wie alle anderen. Auch Benutzernamen wie „admin“ sind ein leichtes Ziel. Das Passwort änderst du, sobald der Verdacht besteht, dass es in falsche Hände geraten ist. Ein regelmäßiger Wechsel ohne Anlass ist laut BSI nicht mehr nötig – wichtiger ist ein langes, einzigartiges Passwort für jeden Zugang.

E-Mail-Schutz für ausgehende Mails prüfen

Imunify überwacht ausgehende E-Mails und schützt deinen Account so vor Missbrauch für Spam- oder Phishing-Kampagnen – kostenlos, in cPanel integriert.

Digitale Souveräntität als Praxis

Digitale Unabhängigkeit ist eine Entscheidung, die man täglich ein bisschen trifft – oder eben nicht. Eigene Domain, eigener Server, keine fremde Plattform, die über deine Kommunikation bestimmt. Das ist viel wert. Aber es kommt mit einer Bedingung. Wer die eigene Infrastruktur in die Hand nimmt, übernimmt auch einen Teil der Verantwortung dafür. Den schwierigen Teil übernehmen wir – Infrastruktur, Patches, Monitoring, Reaktion. Den Teil, der mit deiner eigenen Software zusammenhängt, trägst du. Das ist keine Last. Das ist das Wesen von Souveränität.

Das letzte halbe Jahr hat gezeigt: Diese Aufteilung ist nicht immer gleich. Bei PHP2Shell liegt fast alles bei uns. Bei einem veralteten Plugin fast alles bei dir. Meistens liegt es dazwischen. Hosting und Sicherheit sind geteilte Verantwortung. Kein Hoster übernimmt die Pflege deiner Website-Software – das liegt in der Natur der Sache, nicht am Versagen Einzelner. Und niemand, der eine Website betreibt, sollte darauf vertrauen, dass das irgendwie von selbst geht.

Digitale Souveränität entsteht im Zusammenspiel. Wir halten unsere Seite. Diese Einladung gilt: Halte deine.

Was zeichnet ein sicheres Passwort aus?

  • Lang: mindestens 12 Zeichen mit Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen – oder 25 Zeichen und mehr, dann reichen auch weniger Zeichenarten.
  • Als Satz merkbar: Mehrere Wörter, durch Sonderzeichen getrennt, ergeben ein langes Passwort, das du dir gut merken kannst.
  • Einzigartig: Für jeden Zugang ein eigenes Passwort. So bleibt ein Datenleck bei einem Dienst auf diesen Dienst beschränkt.
  • Nicht persönlich, nicht einfach: keine Namen, Geburtsdaten oder Telefonnummern, keine einzelnen Wörter aus dem Wörterbuch, keine Zahlenfolgen oder Tastaturmuster wie „123456“ oder „qwertz“.
  • Gut verwahrt: Ein Passwort-Manager erstellt und speichert sichere Passwörter für dich. Schütze ihn mit einem besonders langen Master-Passwort.
  • Doppelt abgesichert: Wo möglich, zusätzlich die Zwei-Faktor-Authentifizierung einschalten.
Website schützen – Sicherheits-Checkpoint mit den wichtigsten Schritten zum Download

Nicht sicher, wo du stehst?

Dieser Checkpoint fasst zusammen, was du als Website-Betreiber:in regelmäßig prüfen und aktualisieren solltest. Nicht als Pflichtübung – sondern weil veraltete Software das häufigste Einfallstor für automatisierte Angriffe ist. KI-gestützte Bots durchsuchen das Netz heute rund um die Uhr nach bekannten Lücken. Was nicht gepflegt wird, fällt auf. Die Checkliste gilt für alle GreenWebspace Hosting-Produkte mit WordPress oder CMS-Installation. Für reine E-Mail-Accounts oder Nextcloud-Accounts gelten die markierten Zeilen.